AIで不正の兆候をつかむ、次世代内部統制
この記事の要約
AIを活用し、取引データや承認ログ、メール・チャットなどから不正の兆候を早期に検知する方法を解説。発見型から予防型の内部統制へ転換するためのAI統制設計や監査法人への説明ポイントを紹介します。
この記事を読むとわかること
- 不正予防におけるAIの活用法
- 全件分析による不正検知率向上の具体例
- 非構造化データを活用したリスク検知のポイント
- AI統制設計と監査法人への説明の進め方
発見偏重の落とし穴
多くの企業の内部統制は、起きた不正や誤謬を後から見つける「発見的アプローチ」に多くのリソースを割いています。取引後の照合、金額・数量の確認、承認証跡のチェック、クロスチェックなどは、内部統制上欠かせない重要な業務です。しかし、これらに時間をかけるだけで、不正リスクを十分に抑えられるわけではありません。
本来、内部統制で重視すべきなのは、不正が起こった後に見つけることだけではなく、不正が起こりにくい状態をつくることです。企業倫理の浸透、権限設計、アクセス管理、IT方針、業務ルールの整備などは、不正の「機会」を減らすための予防的な統制です。ところが実務では、日々の証跡確認やサンプルチェックに追われ、こうした予防的アプローチに十分な時間を割けていない企業も少なくありません。
この状況を変える手段として、AIの活用が注目されています。AIは、取引データ、承認ログ、会計処理、マスタ変更履歴などを横断的に分析し、通常とは異なる動きや例外対応の兆候を検知できます。さらに、メールやチャットなどのテキスト情報を組み合わせれば、従来の数値データだけでは見えにくかったリスクの芽を早期に捉えることも可能になります。
重要なのは、内部統制を「不正が起きた後に確認する仕組み」から、「不正が起きる前に兆候を捉える仕組み」へ転換することです。発見から予防へ。この発想の転換こそが、AI時代の内部統制に求められる視点です。
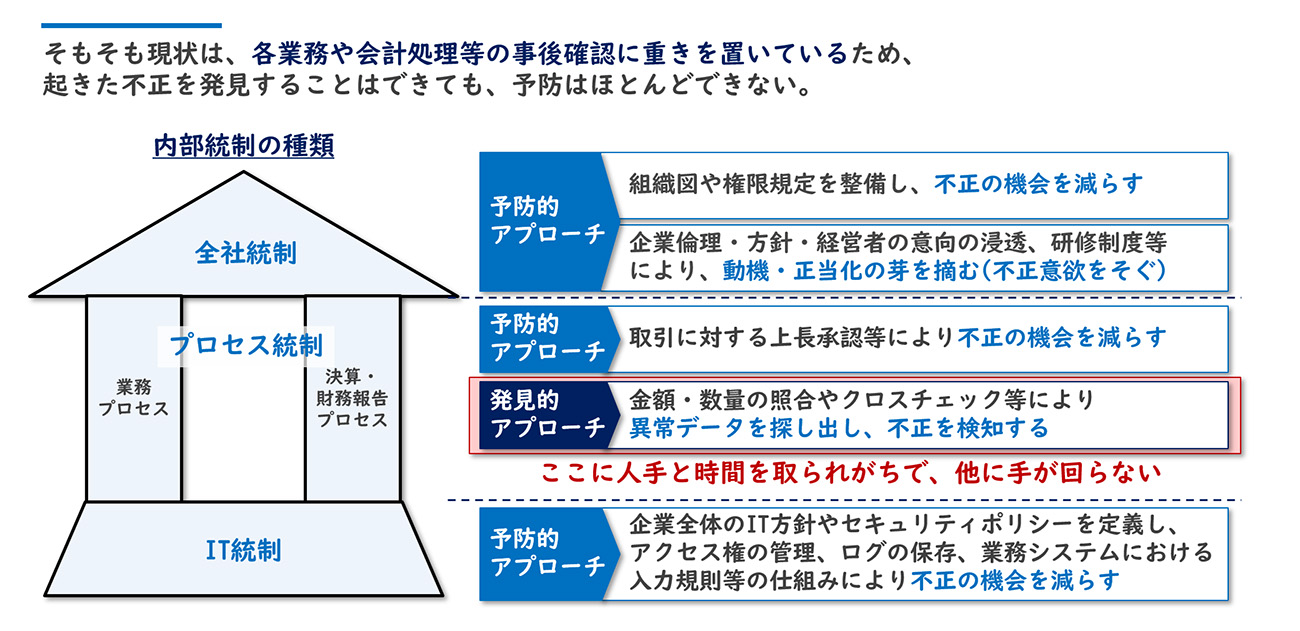
【図1】内部統制における予防的アプローチと発見的アプローチ
全件分析の威力
人手による内部統制では、対象となる取引件数が多いため、サンプル分析が中心になりがちです。サンプル分析は現実的な方法ではありますが、確認対象に選ばれなかった取引に不正や誤謬の兆候があれば、発見が遅れる可能性があります。また、どの取引を確認するかの判断には、担当者の経験や勘が入りやすく、分析の深さにもばらつきが生じます。
こうした限界を補うのが、AIによる全件分析です。AIを活用すれば、売上、債権、承認履歴、マスタ変更、支払データなどを広範囲に分析し、通常とは異なる取引や急激な変化を抽出できます。例えば、期末直前の売上急増、過去傾向から外れた値引率、承認フローの逸脱、特定担当者に偏った処理、マスタ変更直後の不自然な支払などをアラートとして可視化できます。
ここで誤解してはいけないのは、AIが不正を自動的に断定するわけではないという点です。AIの役割は、確認すべき対象を広く、速く、客観的に抽出することです。そのうえで、人が取引背景、承認経緯、業務上の合理性を確認し、最終的な判断を行います。つまり、AIが「見る範囲」を広げ、人が「判断の質」を担保するという役割分担が重要になります。
限られた内部統制リソースで成果を高めるには、すべての取引を同じ深さで確認するのではなく、リスクの高い領域に人の時間を集中させる必要があります。AIによる全件分析は、そのための有効な基盤になります。
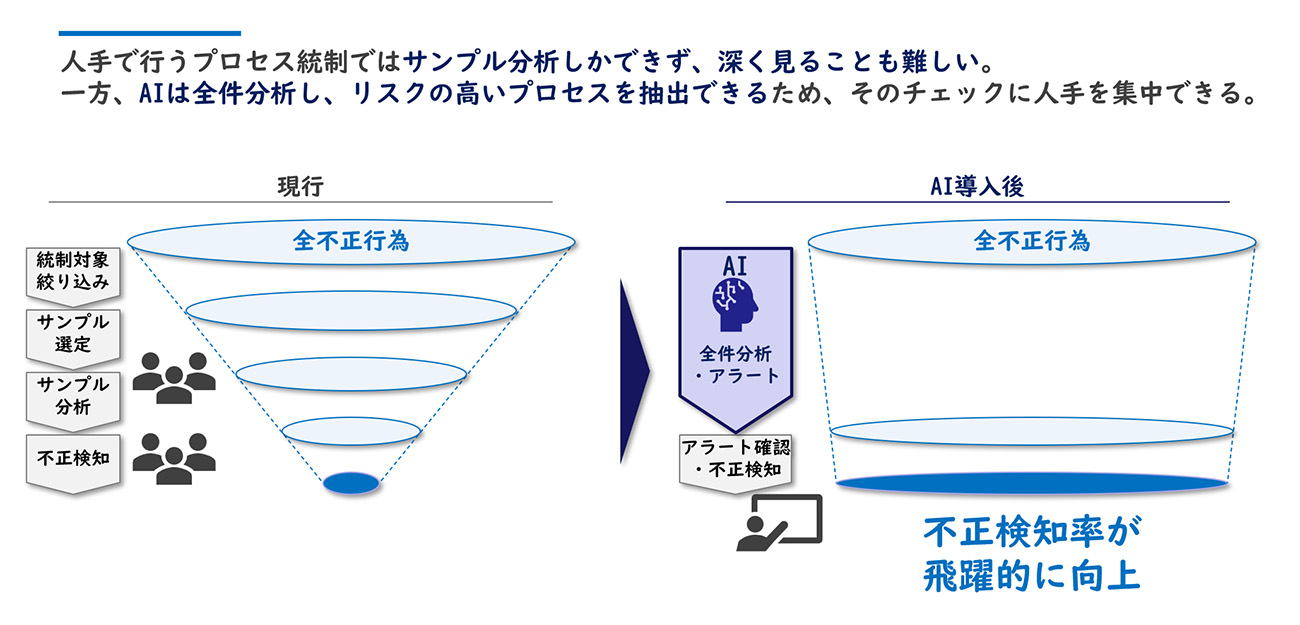
【図2】現行統制とAI導入後の不正検知プロセス比較
非構造化データ活用
AIによる不正予防で特に重要なのが、非構造化データの活用です。構造化データとは、取引データ、承認履歴、マスタ情報、会計処理データなど、表形式で整理されたデータを指します。一方、非構造化データとは、メール、チャット、Word文書、コメント欄など、決まった形式を持たないテキスト情報です。
従来の内部統制では、主に構造化データが確認対象になってきました。金額、日付、勘定科目、取引先、承認者といった情報は、集計や比較がしやすく、内部統制の確認にも使いやすいためです。しかし、不正や例外対応の兆候は、必ずしも数値データだけに表れるわけではありません。むしろ、実務上のやり取りや曖昧な指示、例外処理の依頼といった情報は、メールやチャットの中に残っていることがあります。
例えば、取引先口座の変更直後に、「承認は後でよい」「今回だけ例外で進めたい」「急ぎなので先に処理してほしい」といったやり取りがあった場合、構造化データだけを見れば、単なるマスタ変更や通常の支払処理に見えるかもしれません。しかし、非構造化データを組み合わせて分析すれば、その処理が通常とは異なるリスクを含んでいる可能性を把握できます。
AIは、こうした複数のデータを組み合わせ、取引や承認プロセスのリスクをスコア化し、確認対象の優先順位付けを支援できます。これにより、不正が発生してから証跡を探すのではなく、不正につながり得る兆候を早期に検知することが可能になります。
ただし、メールやチャットを活用する場合は、プライバシー、アクセス権、機密情報管理への配慮が欠かせません。どのデータを、どの目的で、誰が、どこまで利用できるのかを明確にし、データ利用ルールを整備することが、AI活用の前提になります。
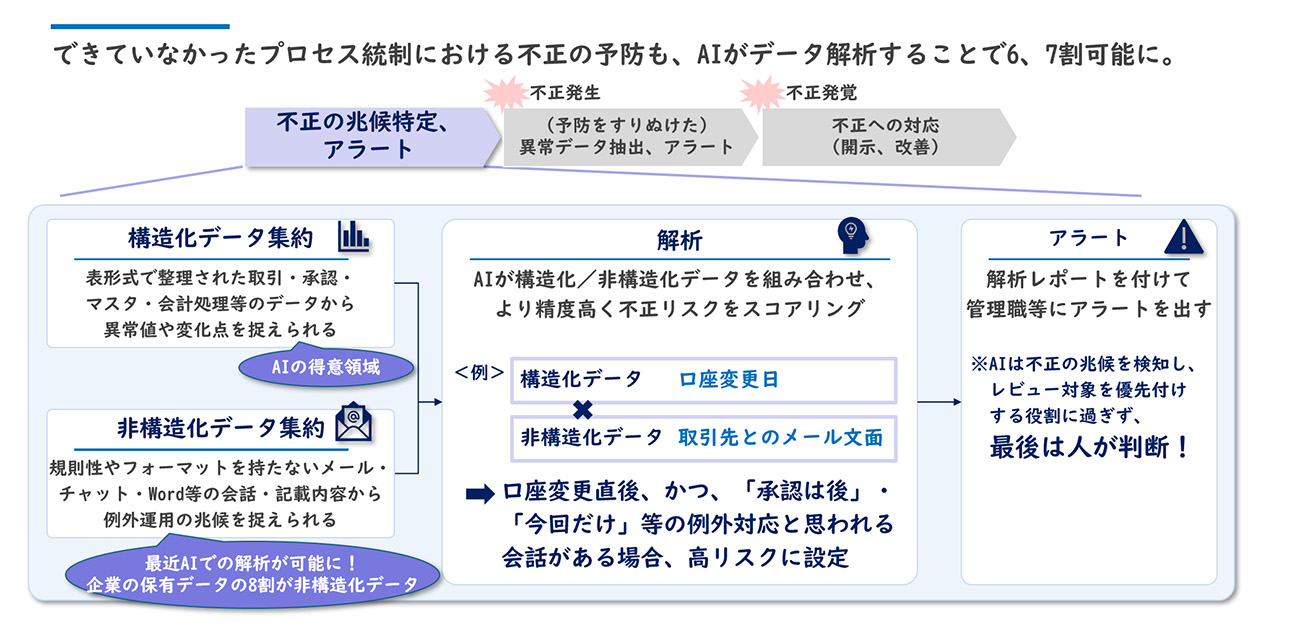
【図3】構造化・非構造化データを組み合わせた不正予防イメージ
AI統制を設計する
AIを内部統制に活用する場合、AIそのものにも統制をかける必要があります。AIは不正検知や業務効率化に有効な一方で、新たなリスクも生みます。例えば、不適切なデータを読み込ませれば誤った結果を出す可能性があります。機密情報の取り扱いが不十分であれば、情報漏洩につながる恐れもあります。また、プロンプトや抽出条件が属人的に変更されれば、分析結果の一貫性や再現性を担保できません。
そのため、まず明確にすべきなのは、AIの利用目的と対象業務です。何のリスクを防止・発見するためにAIを使うのか。売上計上前チェック、マスタ変更チェック、権限付与チェック、J-SOX関連資料の作成支援など、どの業務を対象にするのか。AIは情報収集、分析、アラート、資料ドラフト作成のどこまでを担うのか、人はどこで確認・判断するのか。これらを定義しなければ、AI活用は説明困難なものになります。
AI統制のポイントは、入力・処理・出力・人による確認の各段階にあります。入力段階では、データ提供元の承認、データの完全性確認、アクセス制御、機密情報のマスキングが必要です。処理段階では、プロンプトや抽出条件の標準化、変更承認、バージョン管理を行います。出力段階では、根拠表示、出力ログ保存、出力形式の統一を整備します。そして最後に、人によるレビュー、承認履歴、例外対応記録を残すことが重要です。
AIを導入するほど、「AIが何を根拠に、どのような処理を行い、人がどう確認したのか」を説明できる状態が求められます。AI活用の信頼性は、モデルの性能だけでなく、周辺の統制設計によって決まります。
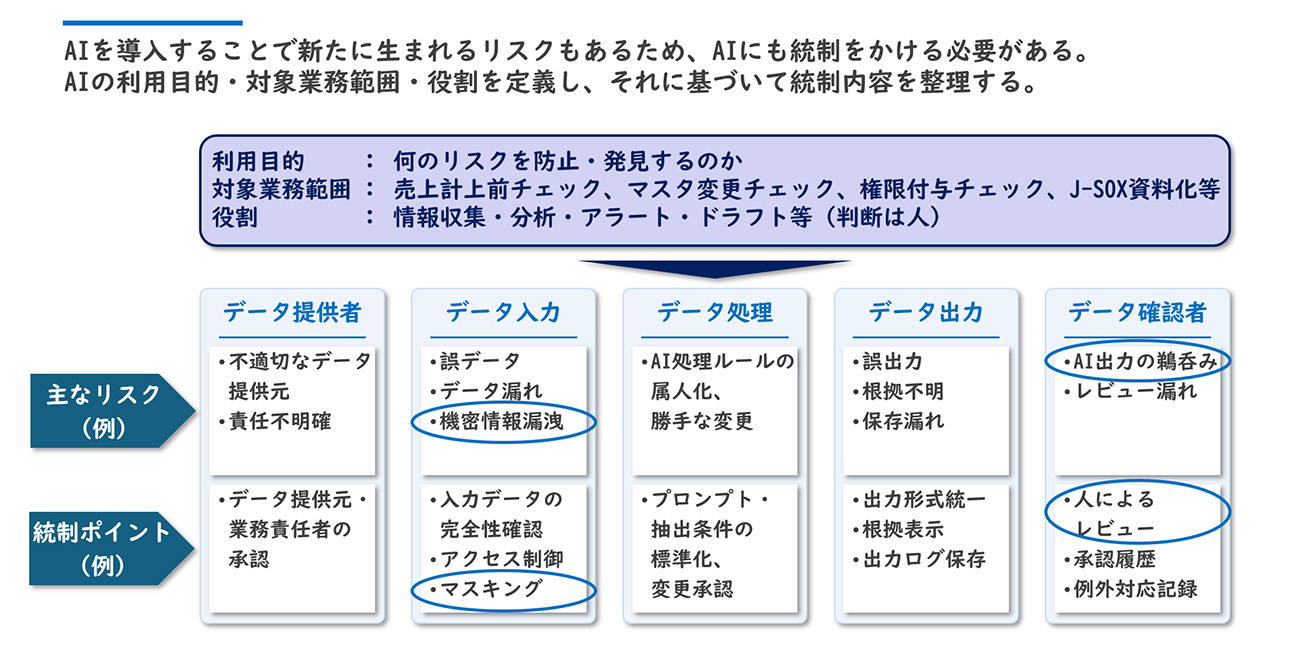
【図4】AI利用時に発生するリスクと統制ポイント
監査法人への説明
AIを活用して内部統制業務を効率化する場合、監査法人への説明は避けて通れません。特に、人手による確認作業を減らす場合には、「統制の品質が下がるのではないか」「AIの出力をどこまで信頼できるのか」「監査上、どのように検証すればよいのか」といった懸念が生じます。こうした論点に対して、事前に説明できる状態を整えておくことが重要です。
単に「AIで効率化するため、チェック件数を減らします」と説明しても、監査法人の理解は得にくいでしょう。重要なのは、統制の品質を落とすのではなく、確認の対象と方法を変えるという説明です。AIによってプロセス統制の分析範囲を広げ、全件分析で高リスク取引を抽出する。そのうえで、人が高リスク領域を重点的に確認する。さらに、削減した工数を全社統制、IT統制、AI統制の確認に振り向ける。このように説明できれば、単なる省力化ではなく、統制全体の高度化として位置づけることができます。
監査法人への説明では、AIの検知精度だけでなく、運用統制も重要になります。入力データの完全性、アクセス管理、機密情報管理、プロンプトや抽出条件の変更管理、出力ログの保存、人によるレビュー体制、例外処理の記録などを整理しておく必要があります。AIの出力を誰が確認し、どのような基準で判断し、どのような証跡を残すのかを明確にすることで、監査上の説明可能性が高まります。
監査法人にとっても、確認対象や判断プロセスが明確で、AI統制や強化されたIT統制を確認できる状態であれば、統制の有効性を評価しやすくなります。AI導入を円滑に進めるには、導入後に説明するのではなく、設計段階から監査法人との対話を始めることが、実務上の勘所です。
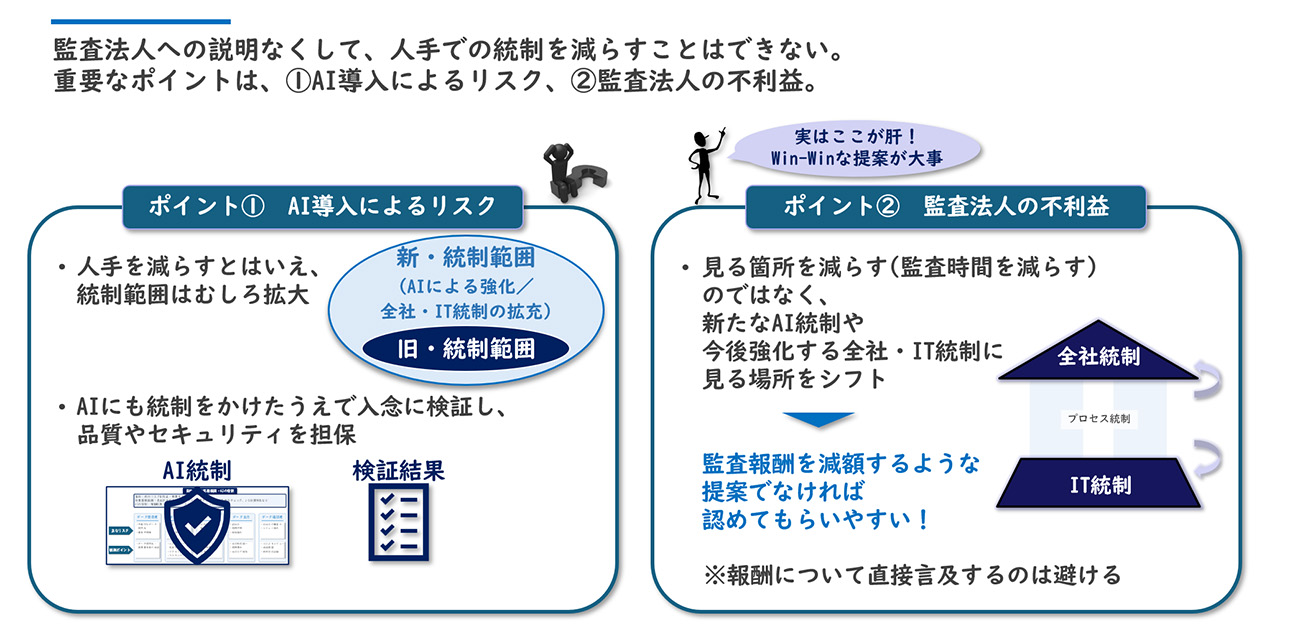
【図5】監査法人への説明ポイントと見る場所のシフト
AIを活用した予防型統制の導入事例
国内外に複数拠点を持つある大手グローバル企業では、売上計上、マスタ変更、承認ログ、取引先とのコミュニケーションが地域ごとに分散していました。各拠点でシステムや運用ルールが異なり、内部統制部門が全体像を把握するには多くの時間がかかっていました。従来は、拠点ごとにサンプルを抽出し、担当者が証跡を確認していましたが、対象範囲が広く、確認作業に大きな負担がかかっていました。
この企業の課題は、工数の多さだけではありませんでした。サンプル外の取引に不正の兆候がある場合、発見が遅れる可能性がありました。また、マスタ変更や承認遅延などの構造化データだけを見ても、なぜその処理が行われたのか、背後に例外対応や不自然な指示があったのか、までは把握しにくい状況でした。つまり、「広範囲のチェックに時間をかけている一方で、予防に必要な兆候を十分に捉えきれていない」という課題がありました。
そこで、この企業ではAIを活用した予防型統制の仕組みを段階的に導入しました。まず、売上、債権、承認履歴、マスタ変更履歴などの構造化データを共通フォーマットで集約しました。次に、メールやチャットなどの非構造化データを分析対象に加え、例外対応、不自然な依頼、通常とは異なる承認プロセスの兆候を検知できるようにしました。さらに、AIが取引や処理ごとにリスクスコアを付与し、管理職や内部統制部門にアラートを出す仕組みを整備しました。
導入後は、従来のようにサンプルを人手で広く確認する運用から、AIによる全件分析で抽出した高リスク取引を人が重点的に確認する運用へ移行しました。内部統制部門は、AIのアラートをもとに取引背景や承認経緯を確認し、必要に応じて追加調査、是正対応、統制ルールの見直しにつなげました。これにより、不正や誤謬を発生後に探すだけでなく、発生前の兆候を早期に捉える予防型の内部統制へと近づけることができました。
また、AIにデータ集約やリスク評価表、監査法人向け説明資料のドラフト作成を担わせることで、内部統制業務の効率化にもつながりました。削減した工数は、AI統制、IT統制、全社統制の強化に振り向け、内部統制全体の実効性を高めています。
まとめ
AIを活用した不正予防を成功させるには、対象業務の選定、データ整備、非構造化データの利用ルール、AI統制の設計、監査法人への事前説明を段階的に進めることが重要です。サンプルチェックに限界を感じている、不正の兆候をより早く捉えたい、AI活用に必要な統制設計や監査法人対応を整理したい――このような課題をお持ちの企業様は、ぜひレイヤーズ・コンサルティングにお問い合わせください。貴社の業務・データ・監査対応の実態を踏まえ、AIを活用した予防型内部統制への移行をご支援します。
【出典】
・金融庁「財務報告に係る内部統制の評価及び監査の基準並びに財務報告に係る内部統制の評価及び監査に関する実施基準の改訂について」
・日本取引所グループ「改訂コーポレートガバナンス・コードの公表」
オンライン相談問い合わせる メルマガ登録
最新情報をお届け! メルマガ登録
この記事の執筆者
-
 石原 潤経営管理事業部
マネージャー


職種別ソリューション